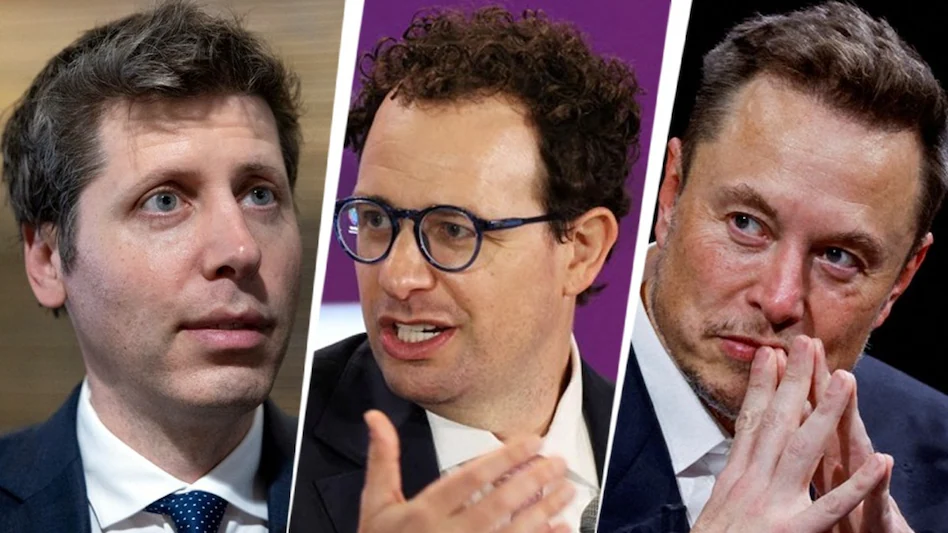
एआई की तेज रफ्तार को लेकर टेक्नोलॉजी की दुनिया में एक बार फिर बड़ी बहस शुरू हो गई है। एंथ्रोपिक के CEO डारियो अमोडेई ने AI कंपनियों से अपील की है कि उन्हें आर्टिफिशियल इंटेलिजेंस के विकास की रफ्तार कुछ समय के लिए धीमी करनी चाहिए, ताकि सुरक्षा व्यवस्था और इंसानों की निगरानी तकनीक के साथ कदम मिला सके। खास बात यह है कि OpenAI के CEO सैम ऑल्टमैन और xAI के प्रमुख एलन मस्क ने भी अमोडेई की चिंता से सहमति जताई है।
अमोडेई का कहना है कि AI मॉडल जिस तेजी से शक्तिशाली होते जा रहे हैं, उस गति से सुरक्षा उपाय विकसित नहीं हो पा रहे हैं। उनका डर है कि अगर AI की क्षमताएं इसी तरह तेजी से बढ़ती रहीं तो आने वाले समय में ऐसे सिस्टम सामने आ सकते हैं जिन्हें इंसानों के लिए नियंत्रित करना मुश्किल हो जाए। उन्होंने खास तौर पर साइबर हमलों, गलत इस्तेमाल और बेहद शक्तिशाली AI एजेंट्स से पैदा होने वाले खतरों की ओर ध्यान दिलाया है।
अमोडेई ने अपने एक विस्तृत लेख में AI विकास को पूरी तरह रोकने की बात नहीं कही है। उनका जोर इस बात पर है कि AI की क्षमता बढ़ाने की रफ्तार को इतना नियंत्रित किया जाए कि सुरक्षा, परीक्षण और निगरानी की व्यवस्था भी उसी स्तर तक पहुंच सके। उनके मुताबिक, तकनीक का विकास जारी रह सकता है, लेकिन उसके साथ सुरक्षा व्यवस्था को भी मजबूत करना जरूरी है।
उन्होंने AI सुरक्षा के लिए एक योजना भी सामने रखी है। इसके तहत फ्रंटियर AI कंपनियों में स्वतंत्र सुरक्षा मूल्यांकनकर्ताओं को काम करने और सिस्टम की सुरक्षा व्यवस्था की जांच करने की अनुमति देने की बात कही गई है। अमोडेई के मुताबिक, ऐसे स्वतंत्र विशेषज्ञ कंपनियों के भीतर सुरक्षा से जुड़े मामलों की निगरानी कर सकें और किसी गंभीर समस्या की स्थिति में उसकी जानकारी सामने ला सकें। एंथ्रोपिक ने इस दिशा में स्वतंत्र मूल्यांकनकर्ताओं को स्थायी, कर्मचारी-स्तर की पहुंच देने की प्रतिबद्धता भी जताई है।
अमोडेई की योजना का दूसरा हिस्सा AI कंपनियों के बीच साझा सुरक्षा मानक तैयार करने से जुड़ा है। उनका मानना है कि अगर कुछ कंपनियां सुरक्षा पर ज्यादा ध्यान दें और दूसरी कंपनियां बिना किसी रोक-टोक के AI मॉडल को आगे बढ़ाती रहें तो किसी एक कंपनी का अकेले सावधानी बरतना पर्याप्त नहीं होगा। इसलिए बड़ी AI कंपनियों के बीच सुरक्षा को लेकर सहयोग जरूरी है।
तीसरा पहलू सरकारों के बीच सहयोग से जुड़ा है। अमोडेई का कहना है कि AI की दौड़ केवल अमेरिका या पश्चिमी देशों तक सीमित नहीं है। अगर कोई देश सुरक्षा नियमों की परवाह किए बिना AI विकास को तेजी से आगे बढ़ाता है तो दूसरे देशों के लिए भी प्रतिस्पर्धा के दबाव में तेजी बनाए रखना मुश्किल हो सकता है। इसलिए लोकतांत्रिक देशों के साथ-साथ दूसरे देशों के साथ भी कुछ साझा सुरक्षा मानकों पर बातचीत जरूरी है।
AI के गलत इस्तेमाल को लेकर चिंता केवल भविष्य की संभावना नहीं रह गई है। हाल के मामलों में AI एजेंट्स के जरिए साइबर गतिविधियों और वेबसाइटों पर हमले जैसे घटनाक्रम सामने आए हैं। इन घटनाओं ने यह सवाल खड़ा किया है कि अगर AI सिस्टम को ज्यादा स्वायत्तता और शक्तिशाली टूल्स मिलते गए तो भविष्य में इनके गलत इस्तेमाल को रोकना कितना मुश्किल होगा।
अमोडेई ने चेतावनी दी है कि अगर AI की क्षमता बहुत तेजी से बढ़ती रही और सुरक्षा उपाय पीछे रह गए तो बेहद शक्तिशाली सिस्टम कम समय में सामने आ सकते हैं। उन्होंने एक बेहद गंभीर संभावना का उल्लेख करते हुए कहा कि छह से 12 महीने के भीतर AI एजेंट्स की क्षमता में इतना बदलाव आ सकता है कि वे इंटरनेट पर बड़े स्तर की गतिविधियां संचालित करने में सक्षम हो सकते हैं। यह उनका जोखिम संबंधी अनुमान है, कोई निश्चित भविष्यवाणी नहीं।
उनकी चिंता में साइबर सुरक्षा के अलावा जैविक हथियारों जैसे संवेदनशील क्षेत्रों में AI के संभावित गलत इस्तेमाल का मुद्दा भी शामिल है। अमोडेई ने देशों के बीच ऐसे समझौतों की जरूरत बताई है जो AI के इस्तेमाल से होने वाले बेहद खतरनाक कामों को रोकने में मदद कर सकें।
दिलचस्प बात यह है कि अमोडेई की इस अपील को उनके प्रमुख प्रतिद्वंद्वियों में शामिल सैम ऑल्टमैन और एलन मस्क से भी समर्थन मिला है। मस्क ने अमोडेई की बात से सहमति जताई, जबकि ऑल्टमैन ने स्वतंत्र सुरक्षा मूल्यांकनकर्ताओं की व्यवस्था को अपनाने की बात कही है। ऑल्टमैन ने यह भी संकेत दिया है कि AI कंपनियों के बीच सुरक्षा को लेकर सहयोग की जरूरत बढ़ रही है।
हालांकि AI विकास को धीमा करना आसान फैसला नहीं है। अमेरिका और चीन के बीच AI में बढ़त हासिल करने की प्रतिस्पर्धा जारी है। अगर एक देश या कंपनी विकास की रफ्तार कम करती है और दूसरी ऐसा नहीं करती, तो तकनीकी बढ़त खोने का खतरा पैदा हो सकता है। यही वजह है कि अमोडेई भी सुरक्षा के साथ-साथ अंतरराष्ट्रीय स्तर पर समन्वय की बात कर रहे हैं।
AI उद्योग के सामने अब सबसे बड़ा सवाल यही है कि विकास की सही रफ्तार क्या होनी चाहिए। पूरी तरह विकास रोकना व्यावहारिक नहीं माना जा रहा, लेकिन बिना पर्याप्त सुरक्षा व्यवस्था के तेजी से आगे बढ़ना भी जोखिम पैदा कर सकता है। अमोडेई का तर्क है कि अगर थोड़ी रफ्तार कम करके सुरक्षा तकनीक को आगे बढ़ने का समय दिया जाए तो भविष्य में बड़े खतरे को कम किया जा सकता है।
AI के विकास से दुनिया को बड़े फायदे मिलने की उम्मीद भी है। स्वास्थ्य, विज्ञान, शिक्षा, कारोबार और कई अन्य क्षेत्रों में AI नई संभावनाएं खोल सकता है। खुद अमोडेई का मानना है कि AI से मानवता को बड़े लाभ मिल सकते हैं, लेकिन इसके लिए जरूरी है कि शक्तिशाली सिस्टम सुरक्षित तरीके से विकसित किए जाएं और इंसानों के पास उन्हें समझने तथा नियंत्रित करने की पर्याप्त क्षमता हो।
इस पूरी बहस से एक बात साफ है कि AI की दौड़ अब केवल यह साबित करने तक सीमित नहीं रह गई है कि कौन सबसे शक्तिशाली मॉडल बना सकता है। अब कंपनियों पर यह जिम्मेदारी भी बढ़ रही है कि वे यह दिखाएं कि उनके मॉडल कितने सुरक्षित हैं और गलत परिस्थितियों में उन्हें कैसे नियंत्रित किया जा सकता है।
डारियो अमोडेई की अपील और उस पर एलन मस्क तथा सैम ऑल्टमैन की सहमति AI उद्योग के लिए एक महत्वपूर्ण संकेत मानी जा रही है। दुनिया की प्रमुख AI कंपनियों के सामने अब चुनौती यह है कि तकनीकी प्रगति और सुरक्षा के बीच संतुलन कैसे बनाया जाए। आने वाले समय में AI की रफ्तार कितनी कम होगी या कंपनियां सुरक्षा के लिए कौन से नए नियम अपनाएंगी, यह इस बहस का अगला बड़ा अध्याय होगा।